Chi siamo
Le regole cambiano.
L’esperienza le rende applicabili.
NIS2, ISO/IEC 27001, GDPR, Perimetro di Sicurezza Nazionale Cibernetica: per molte organizzazioni la sicurezza delle informazioni è diventata un elenco di obblighi. 823 Consulting è l’anello di congiunzione tra le due realtà: ciò che chiedono le norme e ciò che un’azienda riesce davvero a fare, con le persone e il budget che ha.
Chi è 823 Consulting
823 Consulting è la realtà di consulenza fondata da Giacomo Pesce nel 2017. Ci occupiamo di sicurezza delle informazioni, gestione del rischio, continuità operativa e protezione dei dati, con un’impostazione pratica: prima il rischio, poi i documenti.
Lavoriamo per organizzazioni pubbliche e private, dalle piccole imprese ai soggetti essenziali NIS2. Per i servizi che richiedono turni, strumenti e persone dedicate lavoriamo con partner specializzati.
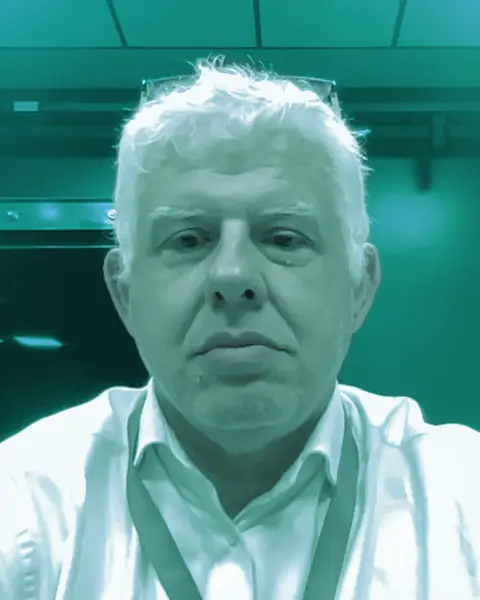
Giacomo Pesce
Fondatore · CISO, DPO e Lead Auditor ISO/IEC 27001
Ha iniziato a lavorare nel 1987 come sviluppatore e tecnico, quando le reti aziendali si costruivano un cavo alla volta e il web stava per nascere. Nel 1996 ha realizzato il primo sistema di gestione integrato su rete locale e ha iniziato a lavorare su Internet, creando i primi POP Internet in Liguria e il primo internet café in Italia. Da lì la sicurezza delle informazioni, la gestione del rischio e i sistemi di gestione sono diventati il suo lavoro.
Dal 2005 si occupa di analisi e gestione dei rischi aziendali; nel 2010 è diventato Lead Auditor ISO/IEC 27001. Ha ricoperto anche il ruolo di General Manager in aziende nazionali e internazionali.
Oggi è Chief Information Security Officer di un’entità inclusa nel Perimetro di Sicurezza Nazionale Cibernetica (PSNC). Le norme che aiutiamo ad applicare le applica prima di tutto lui, ogni giorno.
Dove tutto è iniziato
Il 30 aprile 1993 il CERN di Ginevra ha messo nel pubblico dominio il software del World Wide Web: il client “line-mode”, il server e la libreria di codice comune. Da quel giorno chiunque ha potuto usarlo, modificarlo e ridistribuirlo: è il documento che ha reso il web di tutti.
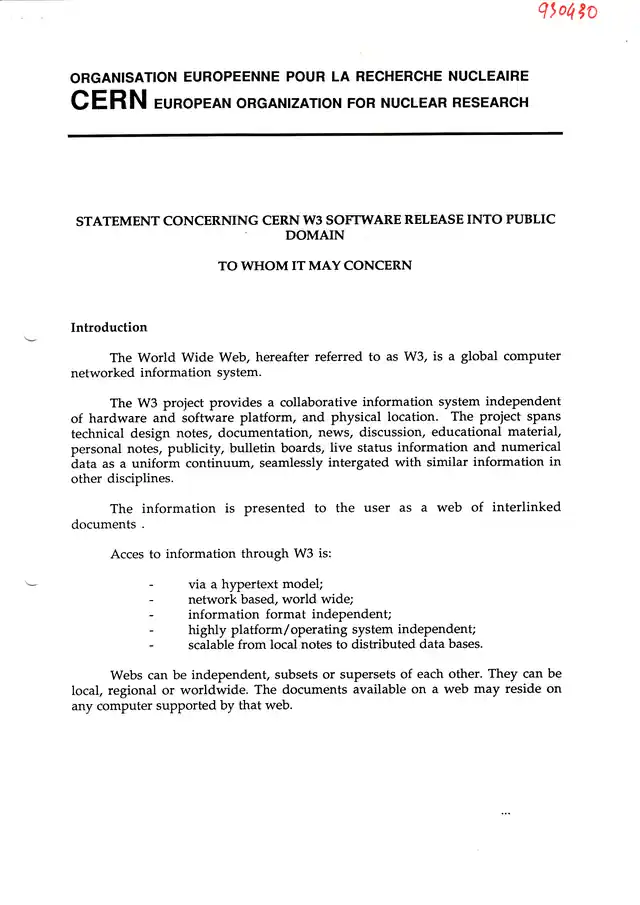
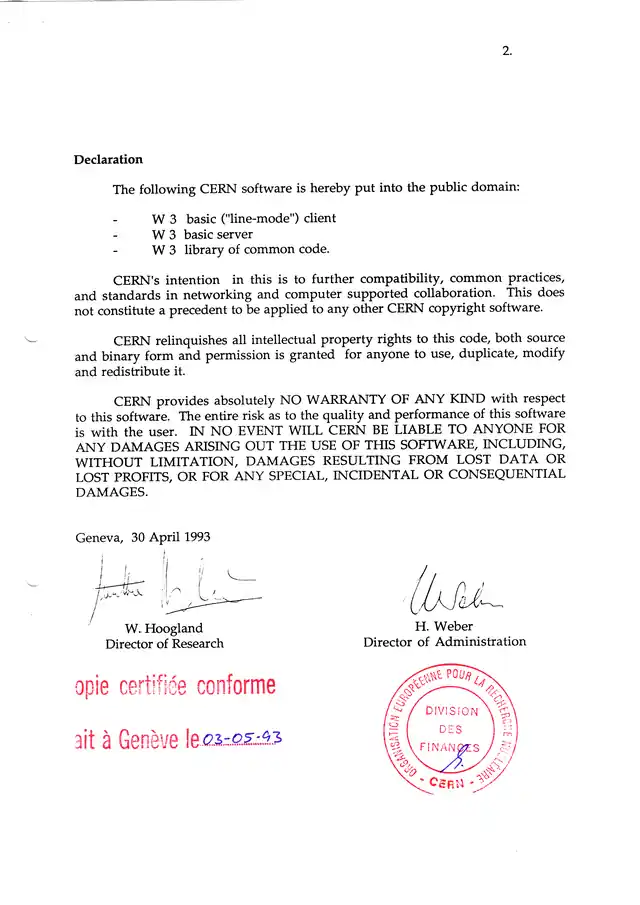
CERN, “Statement concerning CERN W3 software release into public domain”, Ginevra, 30 aprile 1993 (copia certificata conforme del 3 maggio 1993).
Competenze e metodo: la sicurezza prima di tutto
Lead Auditor ISO/IEC 27001
Attestati TÜV SÜD (2010) e ACM CERT (2017). Corsi riconosciuti AICQ SICEV.
Docente qualificato
Docente qualificato ISO/IEC 27001 per DNV e Kiwa. Docente di percorsi Lean Six Sigma.
Data Protection
Incarichi di DPO e certificazioni come Data Protection Auditor e Responsabile della Protezione dei Dati.
Prima il rischio, poi i documenti
Una procedura che nessuno applica è un rischio in più, non uno in meno.
Sincerità
Se una cosa non serve, o se non siamo le persone giuste per farla, lo diciamo subito.
Autonomia del cliente
Lasciamo strumenti e competenze che restano in azienda, non dipendenza dal consulente.
Presenti quando serve
Per un progetto, una verifica o un incidente in corso: il primo confronto serve a capire se ha senso procedere, per entrambi.