Prometeo NIS2

Una piattaforma per governare compliance e rischio

Prometeo è la piattaforma GRC (governance, rischio e compliance) che abbiamo progettato per i nostri clienti. Raccoglie in un unico archivio quello che di solito è sparso tra fogli di calcolo, cartelle e email: requisiti, rischi, fornitori, evidenze, scadenze.
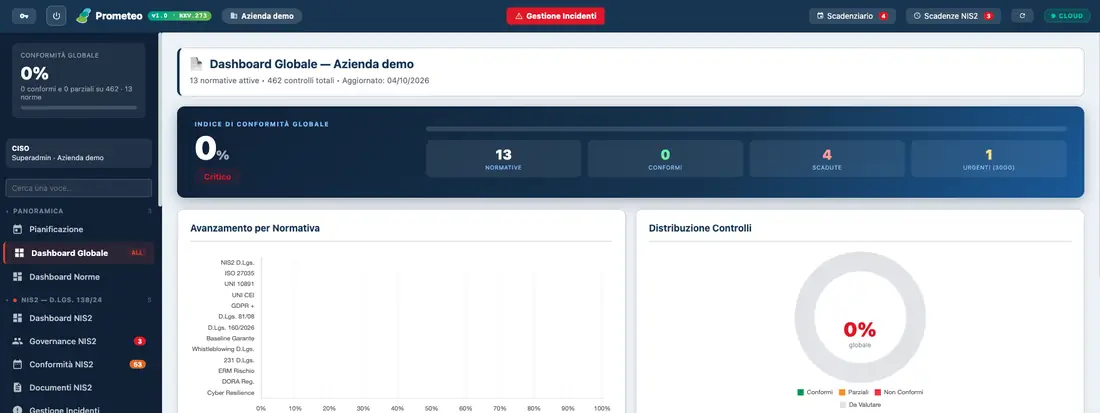
Dashboard globale di Prometeo: indice di conformità, normative attive, avanzamento per normativa e distribuzione dei controlli
Dashboard globale di un’azienda dimostrativa: 13 normative attive e 462 controlli in un’unica vista.
Come funziona

Un oggetto, un archivio, tante viste

Ogni informazione si inserisce una volta sola: un fornitore, un servizio, un rischio, un rilievo. Poi la stessa informazione serve alla NIS2, alla ISO/IEC 27001, al modello 231 e alla gestione del rischio d’impresa, senza doppie registrazioni e senza versioni in contraddizione.

Il cliente lavora sui propri dati, compila le checklist di verifica e carica le evidenze. Noi seguiamo tutti i clienti da un pannello di supervisione separato, da cui attiviamo le norme e i moduli che servono a ciascuno: se una norma non è attiva, il relativo menu semplicemente non compare.
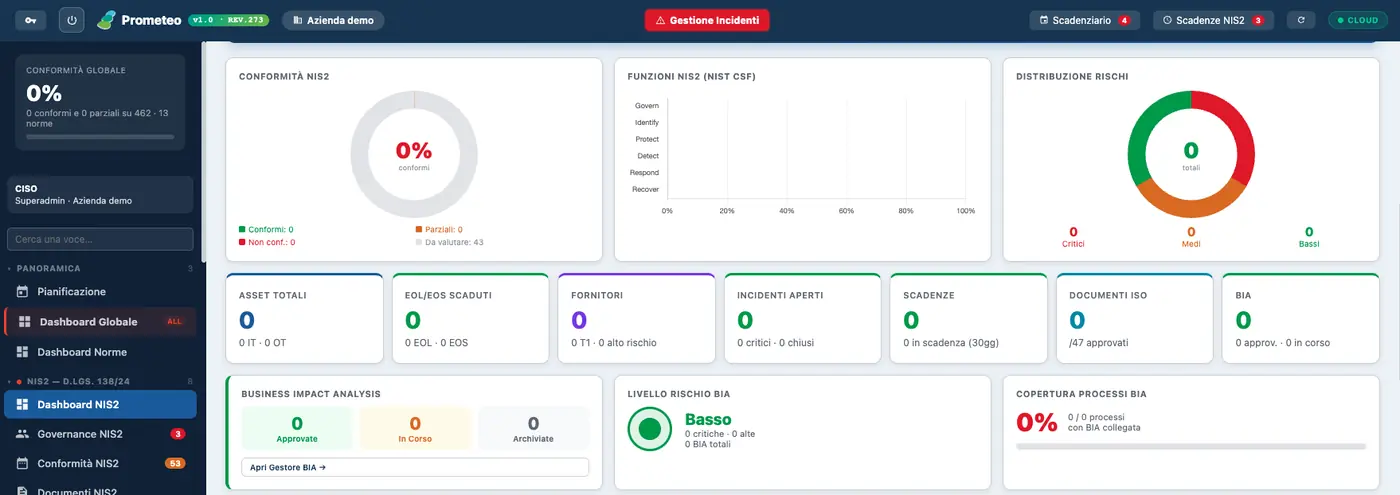
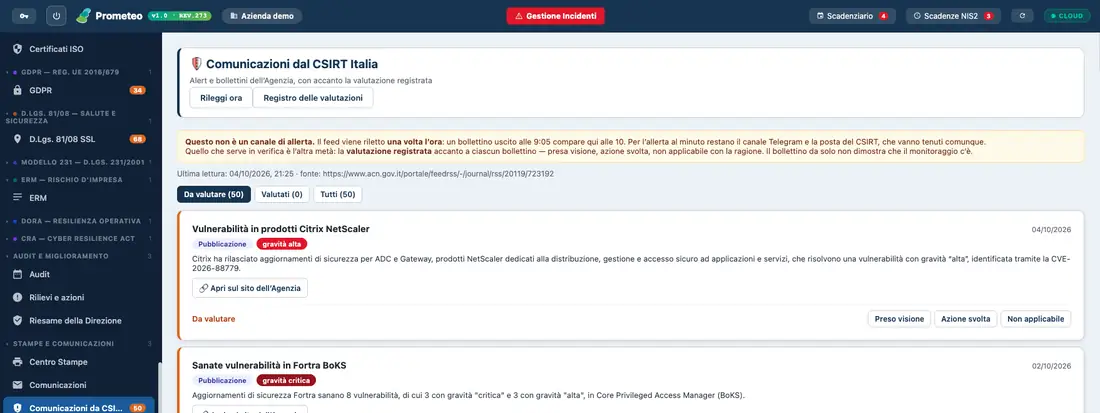
  • Misure di sicurezza NIS2 secondo le determinazioni ACN, con checklist di verifica compilata dal cliente
  • Sistemi di gestione ISO sulla Struttura Armonizzata: i requisiti comuni si valutano una volta per tutte le norme attive
  • Analisi d’impatto (BIA), anche più di una per lo stesso servizio, registro dei rischi e trattamento
  • Fornitori rilevanti, servizi, piattaforme e rilievi collegati tra loro
  • Scadenziario unico per adempimenti, documenti e notifiche
  • Osservatorio normativo per seguire nuove determinazioni e modifiche delle norme
Le viste

Dalla sintesi per il vertice al dettaglio operativo

I moduli

Cosa c’è dentro

I moduli si attivano per cliente, in base alle norme che lo riguardano.

Governance e pianificazione

  • Pianificazione delle attività
  • Dashboard globale e per norma
  • Governance NIS2: ruoli, deleghe, delibere
  • Scadenziario

Conformità e documenti

  • Conformità NIS2 alle misure ACN
  • Documenti e approvazioni
  • Certificati ISO
  • GDPR, D.Lgs. 81/08, modello 231

Rischio e continuità

  • Enterprise Risk Management
  • Analisi d’impatto (BIA)
  • Organizzazione, asset e sistemi
  • Fornitori e catena di fornitura

Incidenti e resilienza

  • Gestione degli incidenti con i termini di notifica
  • Esercitazioni
  • Comunicazioni dal CSIRT Italia
  • Abbinamento scenari cyber, DORA, Cyber Resilience Act

Audit e miglioramento

  • Audit
  • Rilievi e azioni correttive
  • Riesame della direzione
  • KPI cyber e formazione

Stampe e comunicazioni

  • Centro stampe per report e documenti
  • Comunicazioni verso gli organi e le funzioni aziendali
  • Canale whistleblowing (D.Lgs. 24/2023)
Norme e schemi

Cosa copre

NIS2 e PSNC

D.Lgs. 138/2024 e determinazioni ACN, notifiche degli incidenti, organi di amministrazione, fornitori.

Norme ISO

ISO/IEC 27001 e famiglia 27000, ISO/IEC 27035, ISO 22301, ISO/IEC 20000-1, ISO/IEC 42001, ISO 9001, con valutazione comune dei punti 4–10.

231 ed ERM

Reati presupposto, protocolli e rischio d’impresa nel suo complesso, non solo cyber.

Privacy e intelligenza artificiale

GDPR, baseline di controlli del Garante, D.Lgs. 160/2026 sull’intelligenza artificiale.

Settori specifici

UNI 10891 e UNI CEI EN 50518 per la sicurezza privata e le centrali di monitoraggio, circolare delle Capitanerie di porto sul rischio cyber marittimo, D.Lgs. 81/08.

Finanza, prodotti e servizi gestiti

DORA, Cyber Resilience Act e preparazione allo schema europeo EUMSS di ENISA per i servizi di sicurezza gestiti, oggi in bozza.

Come si lavora

Prometeo dentro un incarico

Prometeo non si vende da solo: lo usiamo all’interno di un incarico di consulenza, CISO as a Service o accompagnamento NIS2. La piattaforma tiene insieme il lavoro; le decisioni restano dell’organizzazione.

  1. Attivazione. Scegliamo insieme le norme e i moduli che riguardano l’organizzazione.
  2. Censimento. Organizzazione, servizi, asset, fornitori e documenti esistenti entrano una volta sola.
  3. Valutazione. Il cliente compila le checklist e carica le evidenze; noi le verifichiamo.
  4. Piano d’azione. Rilievi, azioni correttive, responsabili e scadenze, visibili a chi deve decidere.
  5. Monitoraggio. Scadenziario, bollettini del CSIRT, riesame della direzione e report per gli organi di amministrazione.

Vuoi vederla al lavoro?

Scrivici e ti mostriamo come la useremmo sulla tua organizzazione, su un’azienda dimostrativa e non sui dati di altri clienti.

Chiedi una demo