Impianti portuali: la Circolare MIT 177/2025
Dal 1° novembre 2026 il rischio cyber entra nel PFSA e nel PFSP: CyPFSO, formazione, drill cyber congiunta e segnalazione degli incidenti anche al MIT.
823 Consulting è la realtà di consulenza di Giacomo Pesce, CISOaaS e CISO in aziende nel Perimetro di Sicurezza Nazionale Cibernetica (PSNC). Portiamo la stessa esperienza alle aziende che devono mettersi in regola e restare operative.

Prima ancora: referente CSIRT entro il 31 dicembre 2026 e notifica degli incidenti significativi dal 1° gennaio 2027. Il calendario completo →
Le segnalazioni di vulnerabilità e incidenti sono obbligatorie dall’11 settembre 2026. Cosa fare adesso →
Con Prometeo gestiamo nello stesso archivio le misure NIS2 dell’organizzazione e la conformità dei prodotti al Cyber Resilience Act.
Scopri PrometeoNIS2, Cyber Resilience Act, porti, automotive e agroalimentare: le norme cyber che stanno arrivando, cosa chiedono e con quali scadenze.
Dal 1° novembre 2026 il rischio cyber entra nel PFSA e nel PFSP: CyPFSO, formazione, drill cyber congiunta e segnalazione degli incidenti anche al MIT.
I costruttori chiedono ai fornitori evidenze ISO/SAE 21434 e TISAX; NIS2 e CRA aggiungono obblighi di legge, con segnalazioni CRA già dall’11 settembre 2026.
Produzione, trasformazione e distribuzione di alimenti sono nella NIS2 e nella direttiva CER; dal 2027 il Regolamento macchine porta la cybersecurity sulle linee.
Dall’11 settembre 2026 vulnerabilità sfruttate e incidenti gravi si segnalano all’ENISA; requisiti e marcatura CE dall’11 dicembre 2027. Lo stato a novembre e cosa fare adesso.
Referente CSIRT entro il 31 dicembre 2026, notifica degli incidenti dal 1° gennaio 2027, misure di base entro il 31 luglio 2027: il calendario e l’ordine in cui affrontarlo.
Lavoriamo dove la conformità normativa e la sicurezza operativa si incontrano: non documenti da archiviare, ma decisioni da prendere e da saper difendere davanti alla direzione e alle autorità.
Un responsabile della sicurezza delle informazioni senza assumerlo a tempo pieno: strategia, rischio, fornitori, rapporto con il board.
Approfondisci →Dalla verifica di applicabilità all’adeguamento alle misure di base ACN, con le notifiche degli incidenti già provate.
Approfondisci →CSIRT as a Service e risposta agli incidenti con partner specializzati, più esercitazioni “War Room” per allenare il comitato di crisi.
Approfondisci →Incarico di Responsabile della Protezione dei Dati, valutazioni d’impatto, registri, gestione dei data breach.
Approfondisci →ISO/IEC 27001 e famiglia 27000, ISO 22301, ISO/IEC 20000-1, ISO/IEC 42001: progettazione, audit interni, accompagnamento alla certificazione.
Approfondisci →Corsi per auditor e responsabili, formazione per dirigenti e organi di gestione su NIS2, rischio e continuità operativa.
Approfondisci →Canale di segnalazione conforme al D.Lgs. 24/2023 e alle Linee guida ANAC: piattaforma cifrata, gestore esterno autonomo, procedura, informative e formazione.
Approfondisci →Giacomo Pesce ha iniziato nel 1987 come sviluppatore e tecnico. Nel 1996 ha realizzato il primo sistema di gestione integrato su una rete aziendale, quando molte delle norme che oggi applichiamo non esistevano ancora, e nello stesso anno si è lanciato nell’ancora sconosciuto web.
Da allora si occupa di sicurezza delle informazioni, gestione del rischio e sistemi di gestione. Oggi è CISO, DPO e Lead Auditor: la nostra squadra lavora sia dalla parte di chi deve proteggere, sia dalla parte di chi è già stato colpito e non sa come gestire l’incidente.
Il percorso
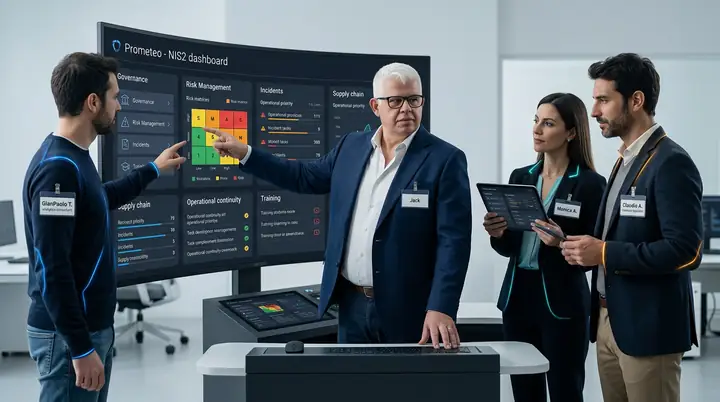
Prometeo è la piattaforma GRC che abbiamo sviluppato e che usiamo con i nostri clienti. Per la NIS2 copre misure ACN, organi di amministrazione, fornitori, incidenti e notifiche; per il Cyber Resilience Act il censimento dei prodotti, i requisiti dell’Allegato I prodotto per prodotto, la SBOM, le vulnerabilità e le segnalazioni dell’art. 14. Le stesse informazioni servono anche a ISO/IEC 27001, 231 e gestione del rischio, senza doppie registrazioni.
La piattaforma organizza il lavoro e le evidenze; le decisioni e la conformità restano dell’organizzazione.
Alcuni servizi richiedono turni, strumenti e persone dedicate. Per questi lavoriamo con partner di cui conosciamo da vicino il lavoro.
Managed Service Provider specializzato in datacenter: hosting, cloud, colocation, migrazioni e gestione delle infrastrutture digitali.
Con noi: Giacomo Pesce è CISO e DPO di Momit; insieme offriamo CISO as a Service e CSIRT as a Service.
momit.eu →
Compliance, analisi dei rischi e definizione dei controlli in ambito IT, OT e intelligenza artificiale; soluzioni di cyber security, cloud e disaster recovery; servizi gestiti e formazione.
Con noi: servizi di sicurezza delle informazioni, formazione e risposta agli incidenti.
cloudsecurityitalia.it →
Formazione, coaching e consulenza Lean Six Sigma, dai percorsi Yellow Belt fino a Master Black Belt, per migliorare i processi con risultati misurabili.
Con noi: percorsi di formazione sul miglioramento dei processi e sulla metodologia Lean Six Sigma.
theleansixsigmacompany.it →
Operatore europeo di data center: colocation con rack e cage dedicati, connettività ridondante con oltre 60 operatori in peering e servizi tecnici in sito 24 ore su 24, con campus in Svezia, Norvegia, Danimarca, Svizzera, Italia (Milano) e Spagna.
Con noi: gestione dei dati dei clienti e infrastruttura cloud completamente gestita da Momit.
vaultica.com →Non spegnere tutto e non cancellare nulla. Chiamaci: prima si mettono in fila le evidenze e le scadenze di notifica, meglio è.